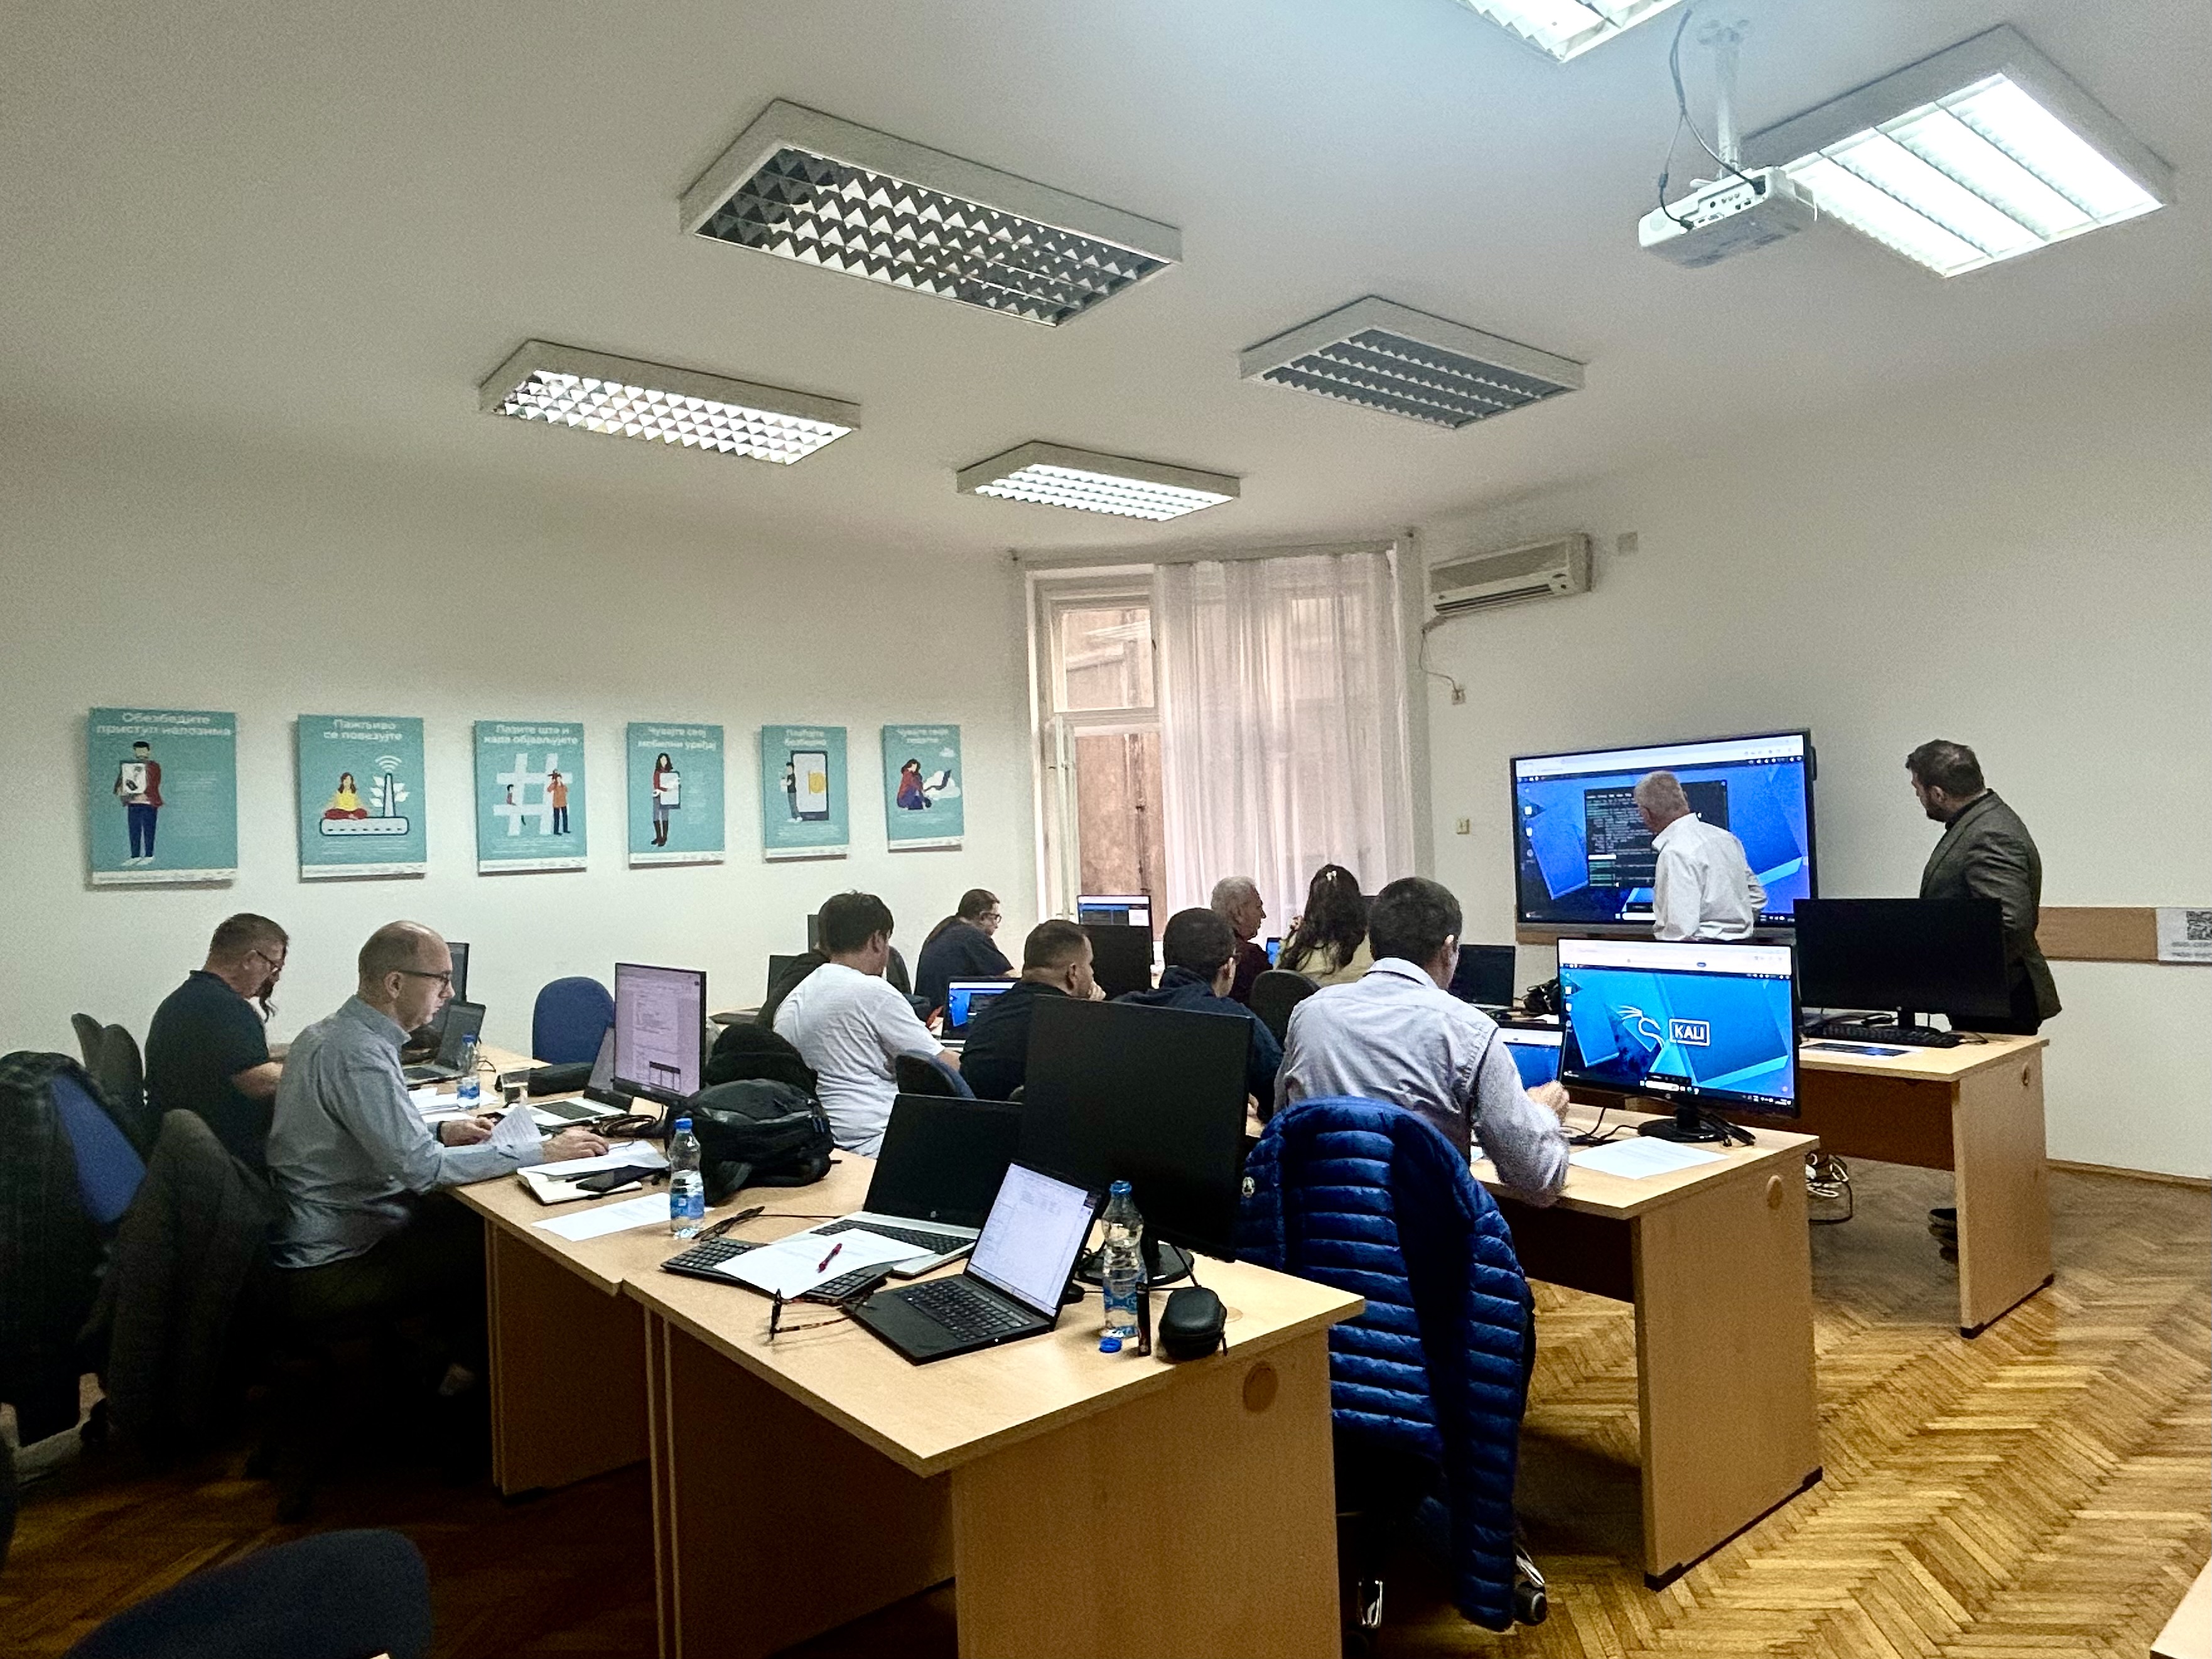
Регулаторно тело за електронске комуникације и поштанске услуге (РАТЕЛ), у својству Националног ЦЕРТ-а Републике Србије, организовало је 17. новембра 2026. године Националну сајбер вежбу 2026, намењену стручњацима из енергетског сектора.
Вежба је реализована као техничка вежба у виртуелном окружењу, уз значајну подршку e-Governance Academy (eGA), естонскe Академије за електронско управљање, са циљем унапређења практичних знања и способности учесника за препознавање, анализу и одбрану од сложених сајбер напада.
Учесници су били подељени у плави и црвени тим, са различитим улогама и задацима у оквиру симулираног сајбер окружења, како би кроз практичан рад могли да сагледају ток једног комплексног сајбер напада и примене одговарајуће механизме за његово откривање, анализу и заустављање.
Посебан акценат стављен је на анализу сваке фазе напада и примену софтверских алата и техника заштите, како би учесници стекли практично искуство у откривању злонамерних активности, праћењу понашања нападача и предузимању мера за спречавање даљег компромитовања система.
Током вежбе, прикупљени налази и релевантни подаци о уоченим претњама евидентирани су у платформи за рамену информација Националног ЦЕРТ-а, која омогућава структурисано прикупљање и размену информација о сајбер претњама. Истовремено, коришћене технике и процедуре напада мапиране су у оквиру MITRE ATT&CK, међународног оквира знања који систематизује тактике, технике и процедуре које нападачи користе приликом извођења сајбер напада. На овај начин омогућена је систематизација конкретних техника напада примењених на вежби и повезивање са познатим тактикама и техникама које нападачи користе.
Организацијом ове вежбе реализована је планирана активност предвиђена „Акционим планом, за реализацију Стратегије развоја информационог друштва и информационе безбедности у Републици Србији од 2021. до 2026. године“, уз додатно јачање сарадње Националног ЦЕРТ-а са субјектима енергетског сектора у области информационе безбедности.
Национални ЦЕРТ наставља са активностима усмереним на унапређење отпорности информационо-комуникационих система, размену информација о претњама и јачање капацитета за превенцију, откривање и реаговање на сајбер инциденте.